Sauvegarde informatique en entreprise face aux rançongiciels
Un rançongiciel est un logiciel malveillant qui rend vos fichiers illisibles et réclame une rançon. Il ne se contente plus de les bloquer : l’attaquant cherche souvent à détruire vos sauvegardes pour vous empêcher de récupérer vos données, et peut aussi copier ces données pour menacer de les publier. Pour une TPE ou une PME, la bonne question sur la sauvegarde informatique n’est donc pas « avons-nous une sauvegarde ? », mais « survivra-t-elle à l’attaque, et en combien de temps pourrons-nous redémarrer ? ».
Les derniers chiffres officiels
Dans son Panorama de la cybermenace 2025, publié le 11 mars 2026, l’ANSSI, l’agence nationale de cybersécurité, a eu connaissance de 128 attaques réussies par rançongiciel en 2025, en légère baisse par rapport à 2024. Les PME, TPE et entreprises de taille intermédiaire restent les plus touchées. L’agence a aussi été informée de 196 vols de données, liés ou non à un rançongiciel, contre 130 en 2024.
Le rapport d’activité 2025 de Cybermalveillance.gouv.fr, publié en mars 2026, compte plus de 504 000 demandes d’assistance en 2025. Pour les entreprises et associations, le rançongiciel est la quatrième menace (8,1 % des demandes) et reste « la plus redoutable et la plus impactante pour une organisation ». Chez les professionnels, l’attaque part le plus souvent d’une faille dans un accès ouvert sur Internet (bureau à distance, accès distant par VPN, NAS, ce boîtier de stockage en réseau), un équipement d’entrée du réseau comme le pare-feu, ou un logiciel de virtualisation (plusieurs serveurs sur une même machine).
Des sauvegardes rangées sur le NAS ou le serveur de virtualisation sont donc sur l’une de ces portes d’entrée.
Sauvegarde informatique : la règle des trois copies
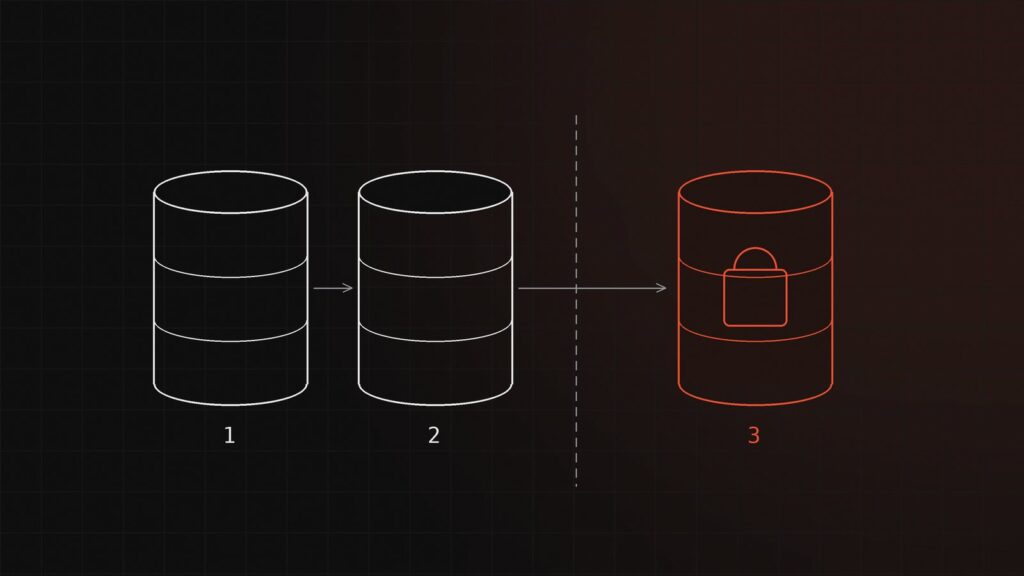
Le guide de l’ANSSI sur la sauvegarde informatique, mis à jour en novembre 2025, recommande la règle « 3-2-1 » : trois copies des données, soit les données utilisées au quotidien et deux sauvegardes sur des supports différents, dont une hors ligne. Il juge cette copie hors ligne « indispensable », même moins fréquente que les sauvegardes sur place ; à défaut, et sous conditions, il admet une copie hors site restant connectée.
Hors ligne signifie déconnectée de tout système informatique : un disque débranché après chaque copie et rangé hors des locaux, ou une bande magnétique, que le guide juge encore la plus efficace pour cet usage. Autre option, le stockage « immuable », où une donnée écrite ne peut plus être modifiée : l’ANSSI le juge moins robuste qu’une copie hors ligne, mais admet un compromis, des sauvegardes régulières sur ce stockage et une copie hors ligne moins fréquente. Des éditeurs parlent aussi de « 3-2-1-1-0 » : la règle 3-2-1 avec une copie hors site, plus une copie hors ligne ou immuable et zéro erreur aux tests de restauration.
Isoler la sauvegarde
Une sauvegarde accessible avec le même compte administrateur que le reste du système sera effacée par l’attaquant qui obtient ce compte. Le guide de l’ANSSI insiste sur la séparation et la surveillance :
- serveurs de sauvegarde hors de l’annuaire principal qui gère les comptes de l’entreprise ;
- comptes d’administration de la sauvegarde réservés à cet usage et nominatifs ;
- logiciel de sauvegarde et logiciels internes des équipements mis à jour sans attendre ;
- contrôle de chaque sauvegarde, pour repérer par exemple un volume de données anormal ou un réglage modifié sans raison ;
- pour des sauvegardes chiffrées (illisibles sans clé), clés gardées dans un coffre-fort et elles-mêmes sauvegardées hors ligne ;
- en cas d’incident, isolement prioritaire des équipements de sauvegarde, ce qui suppose d’avoir prévu comment les déconnecter vite.
À transmettre à votre prestataire : serveurs de sauvegarde hors du domaine Active Directory de production, micrologiciels (firmware) à jour, stockage immuable WORM.
Fréquence et conservation : deux décisions de direction
La quantité de données que vous acceptez de perdre fixe la fréquence des sauvegardes ; la durée d’arrêt supportable fixe l’organisation du redémarrage. Cybermalveillance.gouv.fr propose une question simple : quel serait l’impact de la perte d’un jour, d’une semaine ou d’un mois de données (commandes, factures, messages) ? Si perdre même une journée est inacceptable, la sauvegarde ne couvre pas ce besoin selon l’ANSSI, qui oriente vers la réplication, une copie quasi continue vers un autre système.
Côté conservation, un attaquant peut s’installer avant de bloquer les fichiers, et l’ANSSI rappelle que les sauvegardes peuvent alors contenir ses outils : des sauvegardes anciennes permettent de revenir à un état sain. Le guide cite en exemple « 15 jours de sauvegardes journalières, 1 an de sauvegardes mensuelles, 5 ans de sauvegardes annuelles ». Cette durée doit rester cohérente avec vos obligations de conservation et le RGPD ; une sauvegarde ne remplace pas un archivage légal.
Microsoft 365 et Google Workspace : vos données en ligne aussi
L’ANSSI observe davantage d’attaques réussies contre des services en ligne (le cloud), allant parfois jusqu’au chiffrement des données. Or les copies internes de votre fournisseur protègent de ses propres pannes, pas d’une suppression ou d’un chiffrement fait avec vos identifiants.
L’offre Sauvegarde Microsoft 365, facturée à la consommation en dehors des licences, couvre SharePoint et OneDrive (les fichiers) et Exchange Online (la messagerie), avec une conservation réglable sur 3 mois, 6 mois, 1 an ou 2 ans. Selon Microsoft, ces sauvegardes restent à l’intérieur de Microsoft 365 et leur suppression n’est pas bloquée, avec une période de grâce de 90 jours pour les récupérer. Chez Google Workspace, selon Google, un e-mail supprimé reste 30 jours dans la corbeille, puis l’administrateur a 25 jours de plus pour le restaurer ; au-delà, il est définitivement perdu.
Sans sauvegarde dédiée, la récupération repose donc sur des corbeilles et historiques de versions limités dans le temps ; une copie hors de Microsoft ou de Google, aux accès distincts, mérite d’être étudiée.
Tester la restauration et préparer le redémarrage
Une sauvegarde jamais restaurée reste une hypothèse. L’ANSSI demande des sauvegardes « testées régulièrement » et une procédure de restauration écrite et régulièrement appliquée. Le plan de reprise, écrit avant toute crise, fixe :
- l’ordre de restauration : services dont tout dépend (annuaire des comptes, réseau), puis logiciels essentiels (logiciel de gestion, comptabilité, messagerie), puis le reste ;
- qui décide, qui intervient, et les coordonnées utiles (prestataire informatique, assureur) ;
- les premiers gestes recommandés par Cybermalveillance.gouv.fr : couper Internet, déconnecter les machines touchées, débrancher les sauvegardes reliées au réseau, ne pas payer la rançon ;
- la conservation des preuves et le dépôt de plainte avant toute réinstallation, et la notification à la CNIL dans les 72 heures si des données personnelles ont pu être consultées, modifiées ou détruites (article 33 du RGPD) ;
- la reconstruction : réinstaller des systèmes sains, puis restaurer les données depuis une sauvegarde antérieure à l’attaque, après avoir vérifié qu’elle n’est pas infectée.
Un exemple concret
Prenons, à titre d’illustration, une PME de 20 personnes : un NAS pour les fichiers, un logiciel de gestion sur un serveur virtualisé, Microsoft 365 pour la messagerie. La direction accepte de perdre au plus une journée de données et vise un redémarrage en deux jours.
- Chaque nuit : sauvegarde du serveur et du NAS vers un serveur de sauvegarde hors de l’annuaire, doté d’un compte d’administration dédié, puis copie chiffrée vers un stockage immuable dans l’Union européenne.
- Chaque semaine : copie complète sur l’un de deux disques externes alternés, ensuite débranché et rangé hors des locaux.
- Pour Microsoft 365 : une solution de sauvegarde aux accès distincts.
- Chaque trimestre : restauration d’un dossier et d’une boîte aux lettres. Chaque année : restauration complète du logiciel de gestion, chronométrée et comparée à l’objectif de deux jours.
Questions fréquentes
Un disque externe branché en permanence suffit-il ?
Non. Branché en continu, il est accessible au rançongiciel comme tout autre support. Il ne sert de copie hors ligne que s’il est débranché entre deux sauvegardes.
À quelle fréquence faut-il tester une restauration ?
L’ANSSI demande des tests réguliers sans fixer de rythme. Un test partiel par trimestre et un exercice complet par an peuvent servir de base, à revoir après tout changement important.
Une sauvegarde protège-t-elle contre le vol de données ?
Non. Elle permet de reprendre l’activité, pas d’empêcher la publication de données copiées. Mises à jour, double authentification et accès à distance maîtrisés restent nécessaires.
411bit propose un audit de cybersécurité qui vérifie l’isolement de vos sauvegardes, leur durée de conservation et la restauration effective de vos données, Microsoft 365 et Google Workspace compris. En infogérance, la supervision avec alertes peut couvrir les tâches de sauvegarde, et les tests de restauration être inscrits au contrat avec un niveau de service défini. Pour en parler, écrivez-nous : chaque demande reçoit une réponse sous 24 heures ouvrées. Voir aussi comment sécuriser son informatique sans bloquer la croissance.